ISO-zertifiziert durch TÜV SÜD
ISO-Zertifizierungen bedeuten, dass wir festgelegten Prozessen folgen, nicht Launen. Die WEDOS Group SA hält fünf ISO-Zertifikate von TÜV SÜD Czech für Qualität, Umwelt, Informationssicherheit und Cloud-Dienste.
Unsere Zertifikate im Überblick
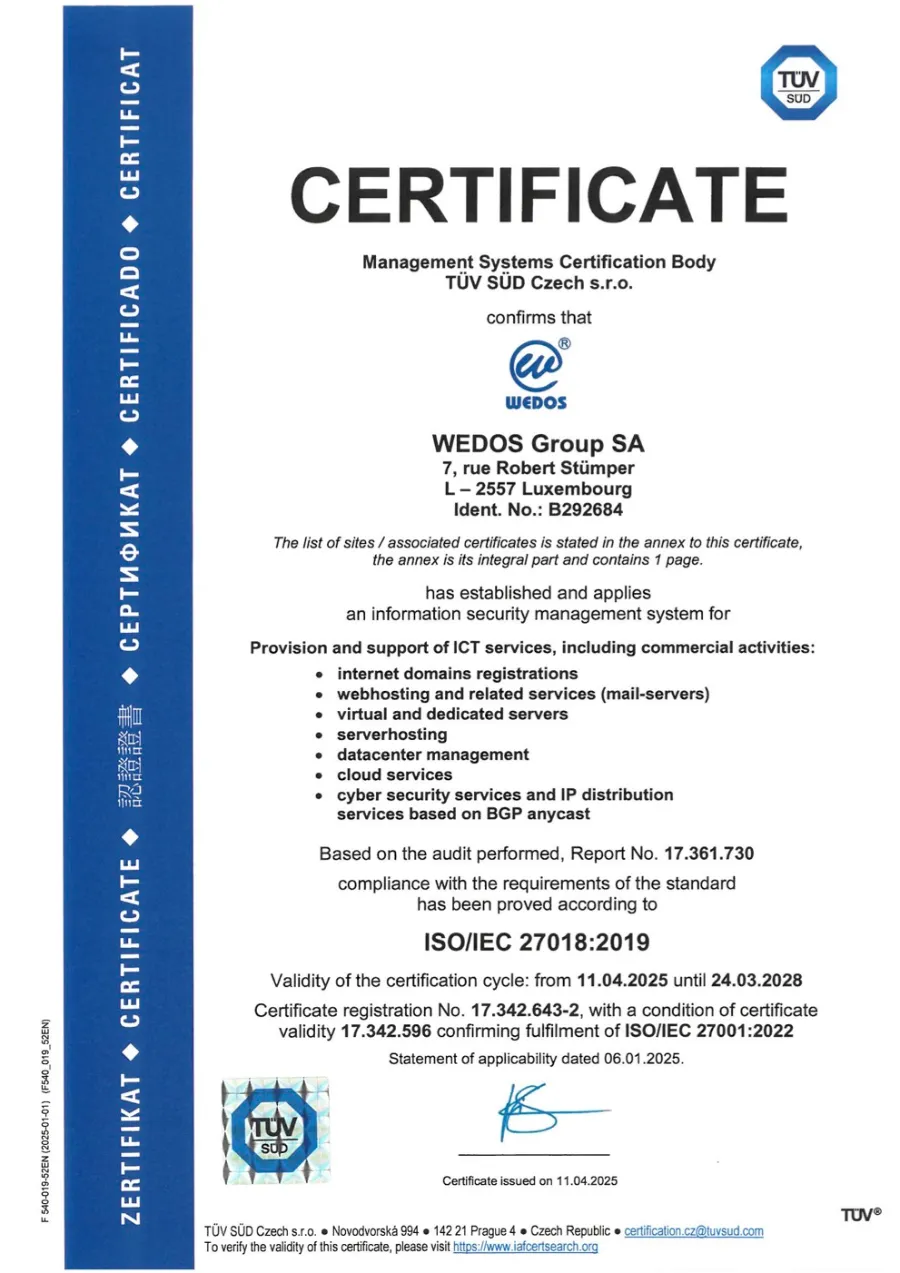
Alle Zertifikate wurden der WEDOS Group SA von der TÜV SÜD Czech s.r.o., Zertifizierungsstelle Nr. 3053, ausgestellt und gelten für die Bereitstellung und den Support von ICT-Diensten.
| Norm | Managementsystem | Registrier-Nr. | Gültig bis |
|---|---|---|---|
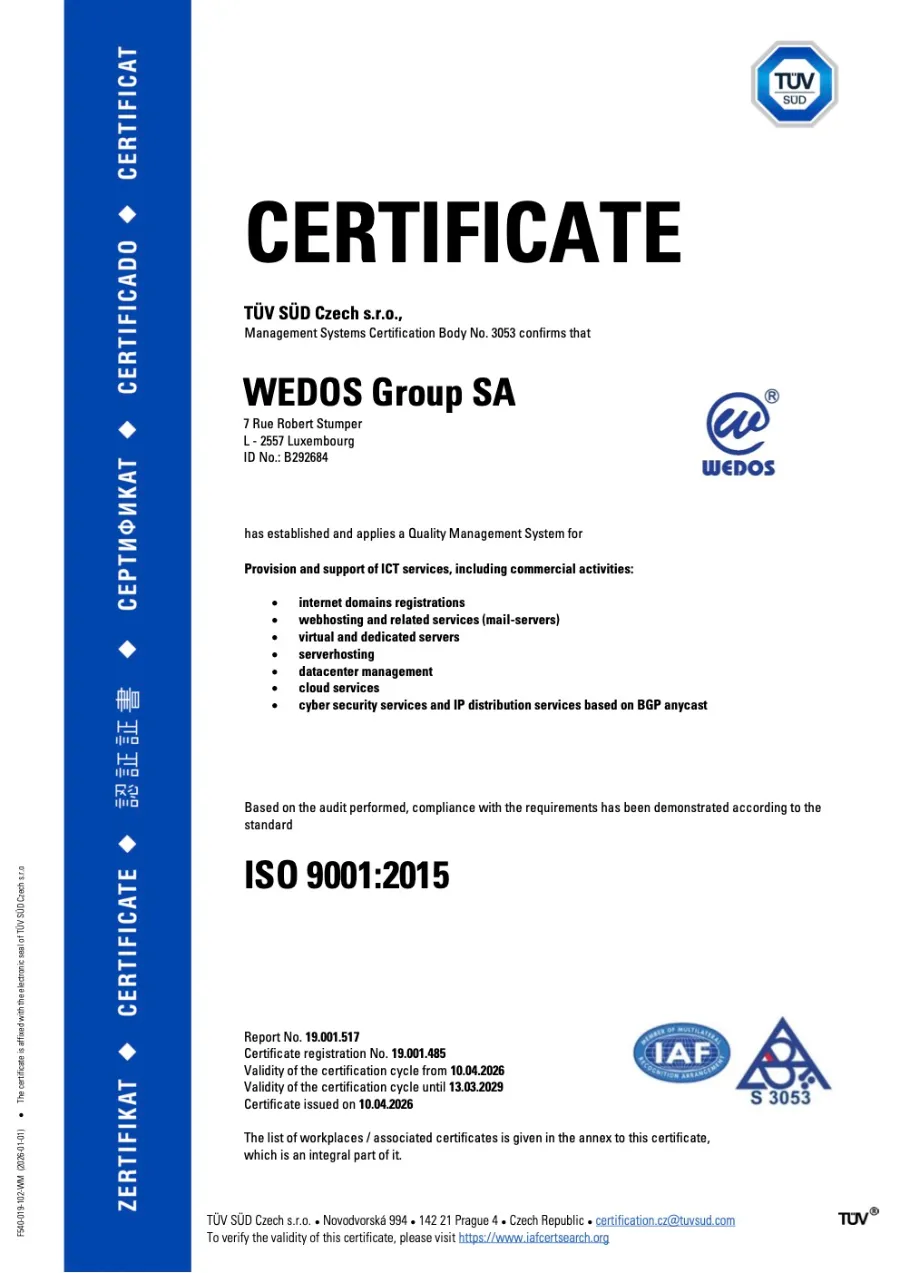
| ISO 9001:2015 | Qualitätsmanagement | 19.001.485 | 13. März 2029 |
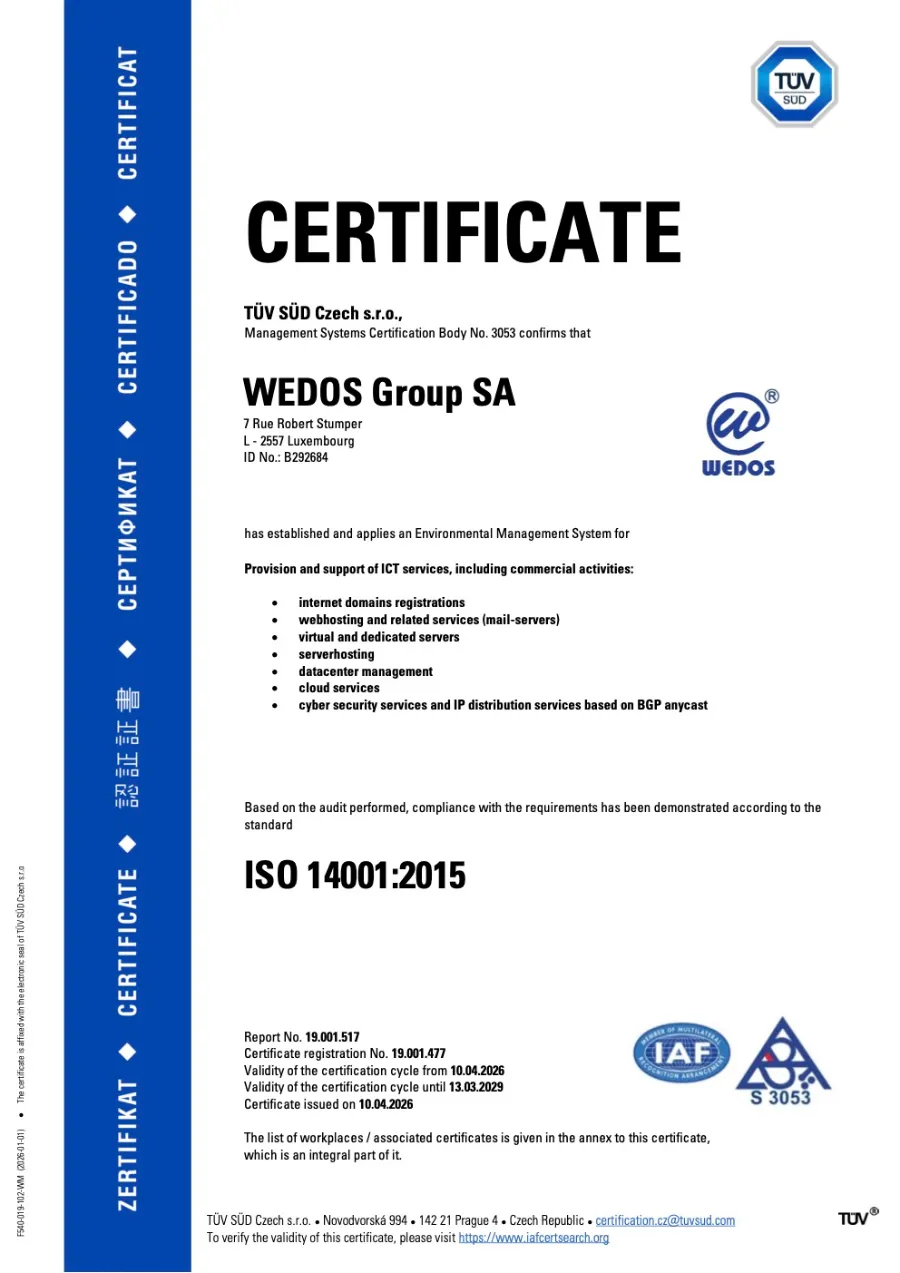
| ISO 14001:2015 | Umweltmanagement | 19.001.477 | 13. März 2029 |
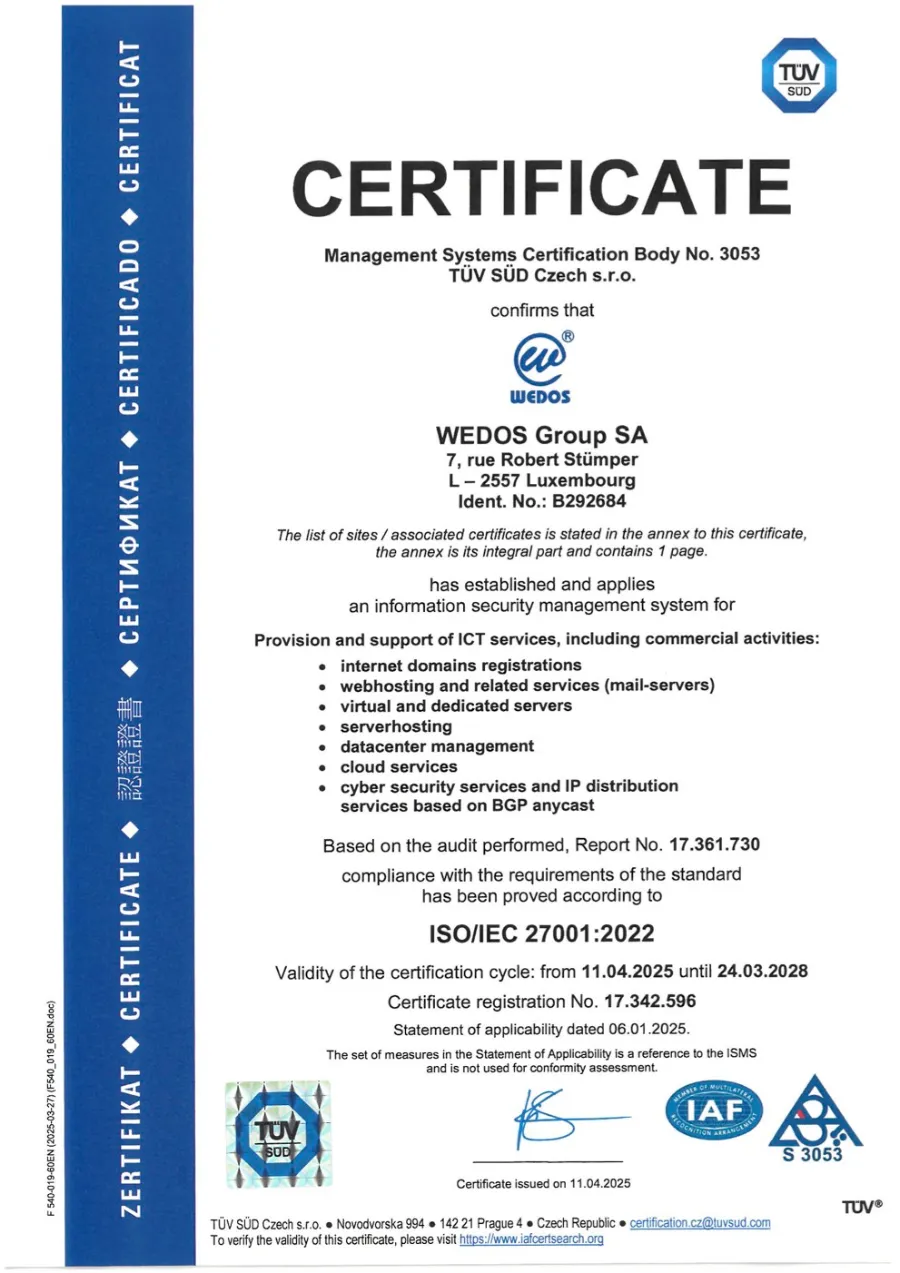
| ISO/IEC 27001:2022 | Informationssicherheit | 17.342.596 | 24. März 2028 |
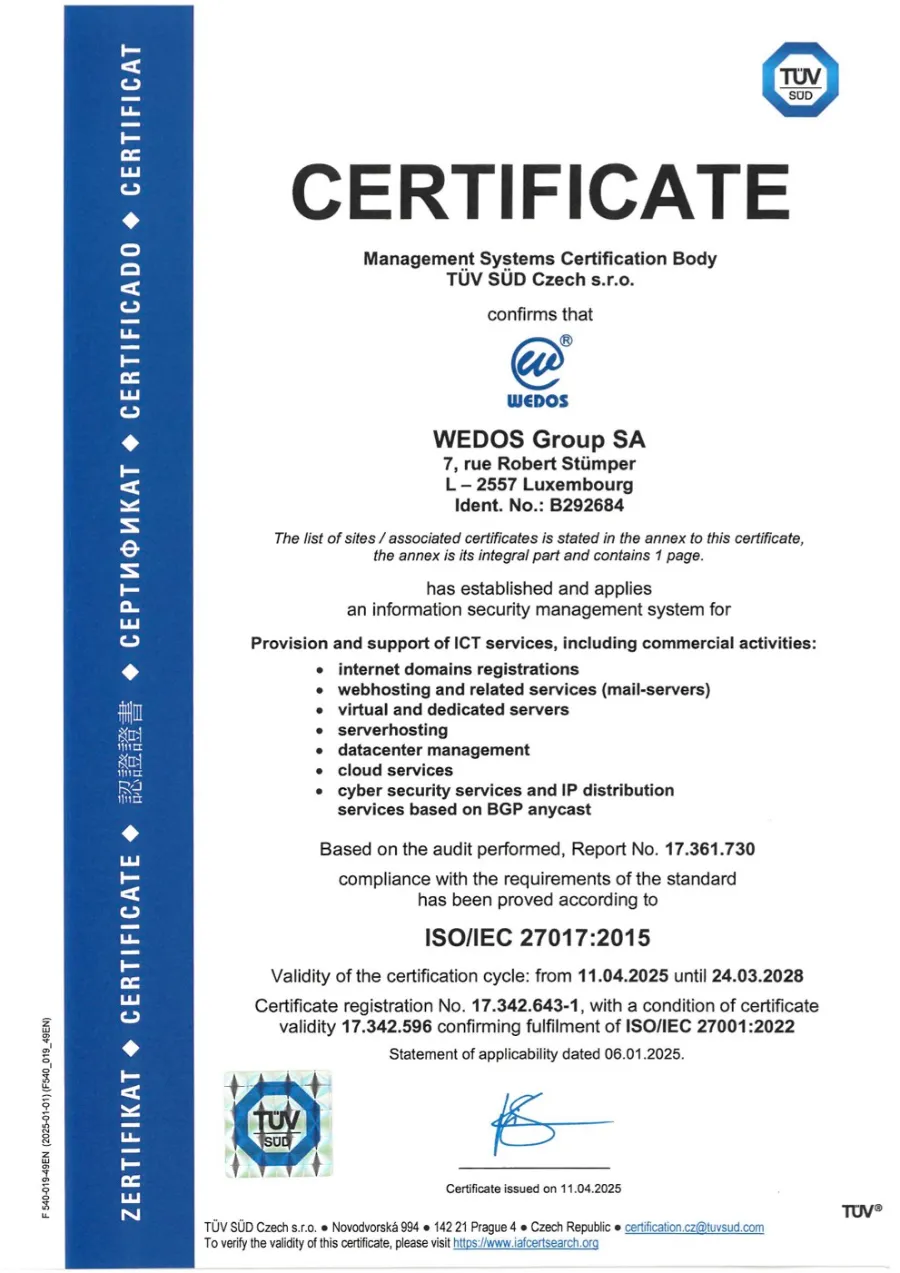
| ISO/IEC 27017:2015 | Informationssicherheit für Cloud-Dienste | 17.342.643-1 | 24. März 2028 |
| ISO/IEC 27018:2019 | Schutz personenbezogener Daten in Public Clouds | 17.342.643-2 | 24. März 2028 |
Jedes Zertifikat können Sie in der Datenbank IAF CertSearch unter iafcertsearch.org prüfen.
ISO 9001:2015: Qualitätsmanagement
Es garantiert eine stabile und gleichbleibende Qualität unserer Dienste.
- Das gesamte Unternehmen und alle seine Prozesse beruhen auf der Einhaltung gesetzlicher Vorgaben.
- Alle internen Prozesse und Tätigkeiten haben eine eigene Richtlinie auf Grundlage festgelegter Regeln.
- Vorbeugende Maßnahmen verhindern Fehler und Ausfälle unserer Dienste.
ISO 14001:2015: Umweltmanagement
Es belegt unsere positive Haltung gegenüber der Umwelt.
- Wir nehmen Umweltschutz und die Vermeidung von Umweltschäden ernst.
- Alle unsere Schritte zielen darauf, die Umweltauswirkungen unserer Tätigkeit gering zu halten.
- Wir verhindern jede Schädigung der Umwelt.
ISO/IEC 27001:2022: Informationssicherheit
Es zeigt, dass wir Risiken für die Informationssicherheit systematisch erkennen und minimieren.
- Wir haben Pläne für das Kontinuitätsmanagement bei Notfällen, ob durch Menschen oder Natur verursacht.
- Wir schützen vertrauliche Informationen besser und senken das Risiko von Hackerangriffen.
- Wir bewältigen die Folgen eines Angriffs schneller und verbessern laufend, wie wir uns von Notfällen erholen.
- Wir arbeiten nach einer strukturierten, weltweit anerkannten Methodik der Informationssicherheit.
- Wir erfüllen gesetzliche und vertragliche Anforderungen.
ISO/IEC 27017:2015: Cloud-Sicherheit
Ein Satz von Verfahren, die die Informationssicherheit von Cloud-Diensten gewährleisten. Es erweitert ISO/IEC 27001.
- Legt Rollen und Verantwortlichkeiten in der Cloud-Umgebung fest.
- Gibt klare und sichere Regeln für das Entfernen aller Daten aus der Cloud vor.
- Gibt Regeln für die Trennung der Kundendienste in der virtuellen Umgebung vor.
- Legt die Software- (Cloud) und Hardware-Sicherheit (physisch) fest.
- Legt fest, wie Cloud-Dienste überwacht werden.
ISO/IEC 27018:2019: Personenbezogene Daten in der Cloud
Ein Satz von Verfahren, die personenbezogene Daten in Public Clouds schützen. Es erweitert ISO/IEC 27001.
- Bietet mehr Sicherheit für personenbezogene Daten und Informationen.
- Garantiert Transparenz bei der Verwendung personenbezogener Daten.
- Legt Regeln für die Weitergabe von Daten an Subunternehmer fest.
- Erfüllt alle gesetzlichen Vorgaben.
Zertifiziert seit 2011
-
2011: ISO 9001 und ISO 14001
Qualitäts- und Umweltmanagement. Wir haben uns dafür entschieden, weil uns die Umwelt wichtig ist. Deshalb kaufen wir auch energiesparende Prozessoren für unsere Server.
-
2013: ISO/IEC 27001
Management der Informationssicherheit: ein systematischer Umgang mit vertraulichen Informationen, der Menschen, Prozesse, IT-Systeme und die Unternehmensstrategie umfasst.
-
2021: ISO/IEC 27017 und 27018
Zwei Cloud-Erweiterungen von ISO/IEC 27001, als eines der ersten Unternehmen in Tschechien: Informationssicherheit für Cloud-Dienste und Schutz personenbezogener Daten in Public Clouds.
Brauchen Sie Dokumente für eine Ausschreibung oder ein Audit?
Auf unserer Seite Sicherheit & Compliance finden Sie das SLA, den Auftragsverarbeitungsvertrag und weitere Dokumente an einem Ort.